• Kiến thức
  • Network
  • Security
  • Software
  • Thủ thuật
  • Tin học văn phòng
  • Tin tức
  • Mail ảo tạm thời miễn phí
  • Tools tra cứu thông tin
  • Công cụ đổi số thành chữ
  • AI Text Watermark Remover
AnonyViet
  • Tin tức
  • Network
    • Mạng cơ bản
    • Hyper-V
    • Linux
    • Windown Server 2012
  • Security
    • Basic Hacking
    • Deface
    • Kali Linux / Parrot
    • SQL Injection
  • Thủ thuật
    • Khóa Học Miễn Phí
    • Code
    • Mẹo Vặt Máy Tính
    • Facebook
    • Windows 7/8/10/11
    • Đồ Họa
    • Video
  • Software
    • Phần mềm máy tính
    • Phần mềm điện thoại
  • Tin học văn phòng
  • Kiến thức
  • MMO
    • Advertisers – Publishers
    • Affiliate Program
    • Kiếm tiền bằng điện thoại
    • Pay Per Click – PPC
No Result
View All Result
AnonyViet
No Result
View All Result

[PyHack] Bài 3: Network Scanner – Quét thông tin mạng

Ellyx13 by Ellyx13
22/05/2020 - Updated on 24/07/2025
in Code
A A
2

Mục lục bài viết

  1. Chuẩn bị Lab
  2. Scapy là gì?
  3. ARP là gì?
  4. Kiểm tra bao nhiêu thiết bị được kết nối với router
  5. Sử dụng ARPU trong Python
  6. Gửi và nhận Packets
  7. Thiết kế giao diện
  8. Thêm optparse
  9. Câu hỏi thường gặp
    1. Scapy là gì và tại sao nó được sử dụng trong bài viết này?
    2. ARP (Address Resolution Protocol) hoạt động như thế nào trong quá trình quét mạng?
    3. Tại sao cần sử dụng subnet mask (ví dụ: /24) khi quét mạng?

Thu thập thông tin là một trong những bước quan trọng nhất để pentesting hoặc tấn công victim, mà cụ thể ở đây là network scanner (quét mạng). Bạn không thể truy cập vào một hệ thống nếu bạn không có đủ thông tin về nó. Ví dụ cho dễ hiểu: giả sử bạn đang kết nối với network và một trong những thiết bị kết nối với network này là mục tiêu của bạn. Bạn cần phải biết tất cả các máy được kết nối với network rồi lấy MAC của chúng và sau đó cố gắng thu thập thông tin để có thể truy cập vào mục tiêu của bạn.

📢 Tham gia kênh Telegram của AnonyViet
👉 Vào Telegram AnonyViet
Cập nhật bài mới, tools hay và thủ thuật IT nhanh nhất

Ở bài này, mình sẽ hướng dẫn các bạn cách xây một máy quét mạng (nghe chuối thật sự, từ giờ mình sẽ dùng từ network scanner) bằng python.
Các bài viết liên quan

tool xóa watermark ẩn AI

Watermarks Remover: Tool xóa watermark ẩn AI

24/08/2026
Hướng dẫn tạo banner ký tự trong Python và CMD chỉ với vài bước đơn giản 84

Hướng dẫn tạo banner ký tự trong Python và CMD chỉ với vài bước đơn giản

27/02/2024 - Updated on 24/07/2025
Nhận ngay ứng dụng học lập trình miễn phí trọn đời 85

Nhận ngay ứng dụng học lập trình miễn phí trọn đời

17/01/2024 - Updated on 24/07/2025
PyPhisher: Công cụ phishing dễ sử dụng với 65 trang web có sẵn 86

PyPhisher: Công cụ phishing dễ sử dụng với 65 trang web có sẵn

15/11/2023 - Updated on 24/07/2025

Chuẩn bị Lab

Trong lab bao gồm 2 máy ảo:

  • Windows XP: Các bạn download file ISO và cài đặt Windows XP trên VMware. Key Windows XP là QW4HD-DQCRG-HM64M-6GJRK-8K83T.
  • Kali Linux: Các bạn xem bài hướng dẫn cài đặt Kali Linux trên VMware tại đây.

Lưu ý: Các máy ảo đều sử dụng kiểu kết nối là NAT. Subnet IP trên Nat là 192.168.75.0. Máy Kali sẽ quét Windwos XP để thử nghiệm phần mềm network_scanner.

[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 44

Scapy là gì?

Scapy là một trình thông dịch Python cho phép bạn tạo, giả mạo hoặc giải mã các gói tin trên network, hoặc bắt các gói và phân tích chúng,… Nó cũng cho phép bạn tiêm (inject) các gói tin vào mạng. Scapy còn hỗ trợ một số lượng lớn các giao thức mạng và nó có thể xử lý và thao tác với các gói tin truyền thông không dây ( wireless communication packets).

Scapy có thể được sử dụng để thay thế công cụ mạng, chẳng hạn như nmap, hping, arpscan, tshark và wireshark.

Nguyên lý hoạt động của Scapy là gửi và nhận các gói tin, nó còn có thể đánh hơi các gói tin khác nữa. Các packets được gửi có thể được tạo dễ dàng bằng cách sử dụng các tùy chọn tích hợp sẵn và phân tích các gói tin đã bắt được. Bắt được các packets giúp ta hiểu được những gì đang diễn ra trên mạng (nhà mình).

[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 45

ARP là gì?

Hiện nay, có rất nhiều cách để khám phá các máy khác trong cùng 1 mạng. Đơn giản nhất là giả lập những gì một thiết bị bình thường sẽ làm để khám phá một thiết bị khác trên cùng một mạng.

Ví dụ, giả sử mình có thiết lập một lab như mình dưới.[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 46

Chúng ta có các thiết bị ABC và D. Tất cả chúng đều được kết nối với router. Chúng ta có thể thấy rằng mỗi thiết bị đều có IP và MAC riêng. Bây giờ, ví dụ thiết bị A cần liên lạc với thiết bị C. Máy A biết IP của máy C. Nhưng như chúng ta đã biết, để các thiết bị giao tiếp trong cùng một mạng, máy A cần biết địa chỉ MAC của máy C vì các máy sử dụng MAC để giao tiếp chứ không phải là địa chỉ IP.

Để 2 máy có thể giao tiếp với nhau, chúng sẽ sử dụng một giao thức gọi là APRP, viết tắt của giao thức phân giải địa chỉ. Và đó là một giao thức rất đơn giản cho phép chúng ta liên kết địa chỉ IP với địa chỉ MAC.

Để biết địa chỉ MAC của máy C, máy A cần sử dụng giao thức ARPU. Về cơ bản, máy A sẽ gửi một packets gồm địa chỉ MAC của chính nó và địa IP của target (máy C) tới tất cả các máy trong mạng.

[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 47

Bây giờ, tất cả các máy sẽ không phản hồi lại packets này ngoại trừ máy có IP là 10.0.2.6, cũng chính là máy C. [PyHack] Bài 3: Network Scanner - Quét thông tin mạng 48

Thiết bị C sẽ phản hồi lại gói packets này, dưới dạng, tôi là máy có IP là 10.0.2.6 và MAC của tôi là 00:11:22:33:44:66. Xong rồi, nó đơn giản vậy đó.

Kiểm tra bao nhiêu thiết bị được kết nối với router

Do subnet IP của NAT là 192.168.75.0 nên mình sẽ dò trong mạng này có bao nhiêu thiết bị kết nối với router, NAT bây giờ đang đóng vai trò là router. [PyHack] Bài 3: Network Scanner - Quét thông tin mạng 49

Tại sao chỗ IP mình phải thêm “/24”? Vì “/24” có nghĩa là ta sẽ sử dụng 24 bit cho phần Network ID, và còn lại 8 bit cho Host ID. Nói cho dễ hiểu chương trình sẽ quét từ dãy ip 192.168.75.0 đến 192.168.75.255, cũng chính là subnet IP của NAT, các bạn đọc bài này để hiểu thêm nhé.

[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 50

Sử dụng ARPU trong Python

Như đã nói ở trên phần ARP là gì? Chúng ta sẽ sử dụng giao thức ARPU để gửi một gói packets gồm địa chỉ IP của target, sau đó target sẽ phản hồi lại gói tin này và sẽ gửi trả lại về MAC của mình cho chúng ta.[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 51

[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 52

Tại sao ARP nó lại hỏi thằng nào có IP là 0.0.0.0 thế nhỉ? Mà sao ARP lại trả lời là 0.0.0.0, chắc là không có máy nào có IP là 0.0.0.0 nên nó hiển thị vậy. Vậy làm sao để cho ARP hỏi IP khác. Trước tiên, ta phải biết tại sao ARP lại hỏi IP 0.0.0.0 thì ta dùng hàm ls().Hàm này sẽ hiện thị các trường mặc định trong ARP.

[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 53

[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 54

Các bạn để ý phần pdst do nó đang là None nên sẽ bằng 0.0.0.0. Vậy làm sao để ta thay đổi nó? Đơn giản lắm, bạn chỉ cần thêm parameters là pdst và gán ip là arguments trong hàm scapy.ARP(). Và nhớ là bỏ /24 đi nhé, vì bây giờ ta không cần phải tìm kiếm ip trong dãy từ 0 đến 255 nữa.

[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 55[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 56

Chúng ta đã tạo thành công một gói request ARP rồi đó. Để xem thêm thông tin về gói ta dùng hàm show().[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 57Nếu bạn để ý thì MAC của packets vừa tạo cũng là MAC của máy.[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 58

Các bạn lưu ý chỗ này để tránh nhầm lẫn, sở dĩ nó có MAC trùng với Kali là vì target ip (ip mà packets này sẽ gửi đến) của packets này là 192.168.75.128, cũng chính là ip của Kali. Nói cách khác, nó đang tự gửi packets đến Kali rồi lấy MAC của Kali.

Note: hwdst và pdst là MAC và IP máy gửi packets (Kali), còn hwsrc và psrc là MAC và IP máy nhận (phản hồi) packets mà mình gửi.

Vậy làm sao để chúng ta thay đổi ip để lấy MAC của máy khác? Trước tiên ta phải biết dst của broadcast là gì, sau đó đặt target MAC thành broadcast.[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 59[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 60

Tại sao phải đổi target MAC thành broadcast? Như ở trên đã nói, chúng ta cần phải gửi packets ARP này cho tất cả các máy trong mạng. Và để làm được điều đó, chúng ta cần đổi target MAC thành broadcast để nó gửi packets cho tất cả các thiết bị trong mạng.[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 61

[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 62 [PyHack] Bài 3: Network Scanner - Quét thông tin mạng 63

Những gì chúng ta cần làm tiếp theo là tạo ra một packets mới là sự kết hợp của 2 gói trước (ARP và Broadcast) mà ta đã tạo. Để làm được điều này, chúng ta chỉ cần thêm dấu “/” vì Scapy hỗ trợ điều đó.

Tại sao chúng ta phải kết hợp 2 thằng đó lại? Packets ARP chỉ là packets gửi đến ip đích cho trước và trả về MAC cho chúng ta thôi, nên nó không thể gửi hết toàn mạng được. Nhưng broadcast lại có thể giải quyết cho ta bài toán này, vì vậy chúng ta mới kết hợp 2 thằng đó lại.[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 64

Các bạn dùng hàm show() để xem thông tin các packets đã tạo nhé.[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 65[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 66

Gửi và nhận Packets

Sau khi đã cấu hình packets rồi, thì đã đến lúc ta gửi nó ra mang nhận lại packets gồm MAC của các máy trong mạng. Để làm được điều đó ta dùng hàm srp(). Mà hàm này sẽ trả về 2 list là list phản hồi và list không phản hồi.[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 67

[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 68

[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 69

Vậy là ta đã lấy được IP và MAC của các thiết bị trong mạng rồi đó. Nhưng đó là các packets phản hồi được, còn mấy cái không phản hồi được thì sao nhỉ? Thử xem nhé, bạn chỉ cần thay chỗ hàm print thành print(unanswers.summary()) là được. Result dài quá nên làm biếng chụp cho anh em coi, nhưng tóm gọn lại thì là những ip không phản hồi từ 192.168.75 đến 192.168.75.255 thôi.

In ra kết quả khó nhìn quá nhỉ, vậy thì mình sẽ hướng dẫn các bạn cách thiết kết giao diện giống hình dưới.[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 70

Thiết kế giao diện

Như mình đã nói ở phần trên, phần mềm sẽ trả ra 2 list là answered (phản hồi) và unanswered (không phản hồi), chúng ta chỉ cần danh sách phản hồi nên chỉ sử dụng list answered mà thôi. Bây   giờ, ta duyệt qua danh sách và in các giá trị ra xem nó lưu như thế nào.[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 71

Tại sao mình lại thêm “[0]” vào hàm scapy.srp.Bởi vì hàm này trả ra 2 list nên khi bạn gán kết quả của hàm vào một biến thì nó sẽ không hiểu bạn muốn lấy list phản hồi hay không phản hồi nên mình mới phải thêm “[0]”.

[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 72

Nhiều thông tin thừa quá nhỉ. Giờ mình sẽ giải quyết từng cái một. Đầu tiên là chỗ này, mình muốn ẩn chỗ này đi.[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 73

Các bạn chỉ cần thêm parameters verbose=Falsevào hàm scapy.srp.[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 74

Tiếp theo chúng ta sẽ lấy những gì cần thiết mà thôi. Các  bạn in phần phần tử 1 của elements, nhớ kèm hàm show().[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 75

Và nó sẽ in ra vài ba cái kết quả như thế này, tuỳ thuộc vào số lượng packets phản hồi.[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 76

Bây giờ, bạn tiến hành lấy IP và MAC của máy đã phản hồi gói packets của bạn.[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 77[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 78

Tiếp theo, các bạn thiết kế khung IP và MAC.[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 79

[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 80

Giờ ta sẽ cải tiến một chút, nếu như trong tương lai bạn cần dùng cái list này thì sao? Chẳng lẽ chạy lại từ đầu, vậy nên chúng ta sẽ bỏ list này vào dict (dictionary) để dễ quản lý, lưu dict trong list.[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 81 Ta tạo thêm một hàm print_result() để in kết quả.[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 82

Vậy là xong phần thiết kế rồi. Tiếp theo ta vận dụng kiến thức ở các bài trước để thêm optparse vào phần mềm.

Thêm optparse

Ở 2 bài trước, ta đã được biết cách thêm parse cho phần mềm. Bây giờ là lúc ta vận dụng nó. Mình sẽ không giải thích lại nhé.
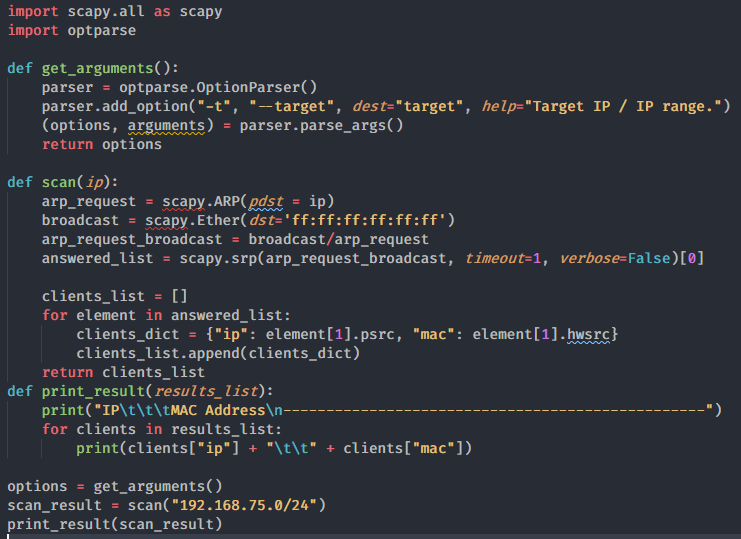
network scanner

[PyHack] Bài 3: Network Scanner - Quét thông tin mạng 83

Vậy là xong bài 3 rồi. Các bạn nào nếu gặp lỗi gì thì inbox với fanpage Anonyviet. Hoặc vào group Anonyviet để học hỏi, giao lưu thêm nhé.

Câu hỏi thường gặp

Scapy là gì và tại sao nó được sử dụng trong bài viết này?

Scapy là một thư viện Python mạnh mẽ cho phép tạo, gửi, nhận và phân tích các gói tin mạng. Bài viết này sử dụng Scapy để xây dựng một network scanner, tận dụng khả năng gửi và nhận gói ARP để quét các thiết bị trên mạng.

ARP (Address Resolution Protocol) hoạt động như thế nào trong quá trình quét mạng?

ARP là giao thức dùng để chuyển đổi địa chỉ IP thành địa chỉ MAC. Network scanner gửi yêu cầu ARP đến tất cả các thiết bị trên mạng. Các thiết bị có địa chỉ IP khớp sẽ trả lời với địa chỉ MAC của chúng, cho phép scanner xác định các thiết bị đang hoạt động.

Tại sao cần sử dụng subnet mask (ví dụ: /24) khi quét mạng?

Subnet mask xác định phạm vi địa chỉ IP cần quét. “/24” chỉ ra rằng ta quét tất cả các địa chỉ IP trong một subnet cụ thể (ví dụ: 192.168.75.0/24 quét từ 192.168.75.0 đến 192.168.75.255), giúp tập trung quá trình quét và tránh lãng phí thời gian.
Tags: mạng máy tínhNetwork Scannerpyhackpython
Ellyx13

Ellyx13

DevOps với hơn 7 năm kinh nghiệm trong lĩnh vực hạ tầng, tự động hóa CI/CD và triển khai hệ thống phân tán trên các nền tảng như AWS, Azure và Kubernetes. - AWS Certified DevOps Engineer – Professional - Certified Kubernetes Administrator (CKA) - HashiCorp Certified: Terraform Associate - Docker Certified Associate (DCA) Có người không dám bước vì sợ gãy chân, nhưng sợ gãy chân mà không dám bước đi thì khác nào chân đã gãy.

Related Posts

tool xóa watermark ẩn AI
Phần mềm máy tính

Watermarks Remover: Tool xóa watermark ẩn AI

24/08/2026
Hướng dẫn tạo banner ký tự trong Python và CMD chỉ với vài bước đơn giản 87
Code

Hướng dẫn tạo banner ký tự trong Python và CMD chỉ với vài bước đơn giản

27/02/2024 - Updated on 24/07/2025
Nhận ngay ứng dụng học lập trình miễn phí trọn đời 88
Phần mềm điện thoại

Nhận ngay ứng dụng học lập trình miễn phí trọn đời

17/01/2024 - Updated on 24/07/2025
PyPhisher: Công cụ phishing dễ sử dụng với 65 trang web có sẵn 89
Basic Hacking

PyPhisher: Công cụ phishing dễ sử dụng với 65 trang web có sẵn

15/11/2023 - Updated on 24/07/2025
Cách lên lịch chạy tập lệnh Python hàng ngày 90
Code

Cách lên lịch chạy tập lệnh Python hàng ngày

27/08/2023 - Updated on 24/07/2025
Hướng dẫn sử dụng Python trong Excel 91
Python

Hướng dẫn sử dụng Python trong Excel

24/08/2023 - Updated on 24/07/2025
guest

guest

This site uses Akismet to reduce spam. Learn how your comment data is processed.

2 Comments
oldest
newest
Vương
Vương
5 years ago

Em rất thích đọc những bài về hacking, tìm hiểu về hacking hay về network giúp em hiểu đc mạng máy tính hoạt động như thế nào. Nhưng em chưa có nhiều kiến thức nên không hiểu subnet IP, NAT, … là gì. Vậy anh có thể cho em biết, nếu em muốn hiểu về những điều này, thì em phải học về lĩnh vực nào trước ạ, em cảm ơn anh.

Reply
AnonyViet
Admin
AnonyViet
5 years ago
Reply to  Vương

em học mạng cơ bản, sau đó qua CCNA là hiểu thêm về subnet nhé

Reply
wpdiscuz   wpDiscuz

Liên hệ Quảng Cáo

Lien he AnonyViet

Bài viết mới

CleanYourTV

Hướng dẫn dùng CleanYourTV: Xóa quảng cáo trên TV Android, Google TV

by AnonyViet
23/10/2026
0

bản quyền 3 phần mềm dịp Halloween

Nhận bản quyền 3 phần mềm dịp Halloween trị giá 150$ cực xịn

by Thanh Kim
23/10/2026
0

cách thoát iOS 27 Beta và cập nhật lên bản chính thức

Hướng dẫn cách thoát iOS 27 Beta và cập nhật lên bản chính thức

by Thanh Kim
22/10/2026
0

huong dan cap nhat php

Hướng dẫn cập nhật PHP để phòng tránh PHP2Shell

by AnonyViet
22/10/2026
0

Bình luận gần đây

  • Garbanta trong Hướng dẫn cách nhận 1 tỷ token Muse AI
  • Phúc an trong Cách tạo Pet ảo, nhân vật ảo chạy lung tung trên Desktop để thư giản
  • Hieu IT trong Hướng dẫn đăng ký tên miền .tech miễn phí 1 năm
  • Viet Dao Quoc trong Hướng dẫn nhận 3 tháng Shopee VIP từ Vinaphone giá 0 đồng
  • AnonyViet trong Hướng dẫn cách nhận 1 tỷ token Muse AI
  • Minh Cần trong Hướng dẫn cách nhận 1 tỷ token Muse AI
  • TextToSong trong Cách dùng Suno AI tạo bài hát hoàn chỉnh từ A đến Z chỉ trong 5 phút
  • Phương Phan trong Hướng dẫn dùng Uneed.vn để đánh giá kiến thức Online cho học sinh
  • Phạm Nhật trong Hướng dẫn dùng Uneed.vn để đánh giá kiến thức Online cho học sinh
  • tuan trong Share key Driver Booster 13 Pro miễn phí 2026
  • loc trong Hack Game & App trên Iphone với TutuApp
  • lâm trong Share key Advanced SystemCare 19 Pro 6 tháng mới nhất
  • lâm trong Share key Driver Booster 13 Pro miễn phí 2026
  • Mui trong Làm thế nào để mua Microsoft Office 2024 mới nhất với chi phí tiết kiệm?
  • Ngọc hân trong Tạo Locket Gold miễn phí siêu đơn giản
  • nmh trong Hướng dẫn cách nhận ShopeeVIP 12 tháng miễn phí
  • Vasker trong HeroSMS là gì? Cách thuê số điện thoại ảo nhận SMS OTP online không cần SIM
  • Cường trong Share key Driver Booster 13 Pro miễn phí 2026
  • ib chỉ ứng dụng lấy số điện thoại với ạ trong Cách lấy số điện thoại từ Facebook mới nhất bằng Tino Group Assistant
  • Vũ Văn Nam trong Hướng dẫn chế ảnh số dư tài khoản MB Bank

Giới thiệu

AnonyViet

AnonyViet

Nơi chia sẻ những kiến thức mà bạn chưa từng được học trên ghế nhà trường!

Chúng tôi sẵn sàng đón những ý kiến đóng góp, cũng như bài viết của các bạn gửi đến AnonyViet.

Hãy cùng AnonyViet xây dựng một cộng đồng CNTT lớn mạnh nhất!

Liên hệ

Email: support[@]anonyviet.com

1409 Hill Street #01-01A
Old Hill Street Police Station
Singapore 179369


DMCA.com Protection Status

Giới thiệu

AnonyViet là Website chia sẻ miễn phí tất cả các kiến thức về công nghệ thông tin. AnonyViet cung cấp mọi giải pháp về mạng máy tính, phần mềm, đồ họa và MMO.

kết quả xổ số hôm nay đọc truyện dandadan online Xoilac TV bóng đá trực tiếp bóng đá trực tiếp cakhia tv trực tiếp bóng đá tối nay tải ebook free V9bet tỷ lệ nhà cái XOSO66 game bài Go88 sunwin sunwin rikvip sunwin go88 v9bet https://tylekeonhacai.me/ https://keonhacai.org.vc/ 7mcn https://keonhacai88.tv/ https://keonhacai.loans/ https://keonhacai.kiwi/ 789club xx88 Sun52 Rikvip soxo66 nổ hũ uy tín https://pgp88.org/ luck8 luck8 58WIN Thabet 789club go88 vip66 xoso66 xoso66 Xoso66 8day ae888.com https://keonhacaitop.com/ kèo nhà cái 12bet Hi88 Hitclub v9bet cakhia Nohu90 nhà cái MB66 https://fly88h.com/ HITCLUB EE88 EE88 trang chủ MB66 Kèo nhà cái King88 xoilactv EE88 h19 79king s8 78win https://98winlink.com/ kèo nhà cái 5 https://79king8.in.net/ https://99ok3.ru.com/ gavangtv 888slot okvip Rikvip Good88 GK88 6623 cakhiatv Fun88 Việt game nổ hũ JBO

©2026 AnonyViet - Chúng tôi mang đến cho bạn những kiến thức bổ ích về CNTT

No Result
View All Result
  • Tin tức
  • Network
    • Mạng cơ bản
    • Hyper-V
    • Linux
    • Windown Server 2012
  • Security
    • Basic Hacking
    • Deface
    • Kali Linux / Parrot
    • SQL Injection
  • Thủ thuật
    • Khóa Học Miễn Phí
    • Code
    • Mẹo Vặt Máy Tính
    • Facebook
    • Windows 7/8/10/11
    • Đồ Họa
    • Video
  • Software
    • Phần mềm máy tính
    • Phần mềm điện thoại
  • Tin học văn phòng
  • Kiến thức
  • MMO
    • Advertisers – Publishers
    • Affiliate Program
    • Kiếm tiền bằng điện thoại
    • Pay Per Click – PPC

©2026 AnonyViet - Chúng tôi mang đến cho bạn những kiến thức bổ ích về CNTT

wpDiscuz